Conform HotNews: Atac cibernetic „aproape autonom” cu AI vizează Guvernul Taiwanez
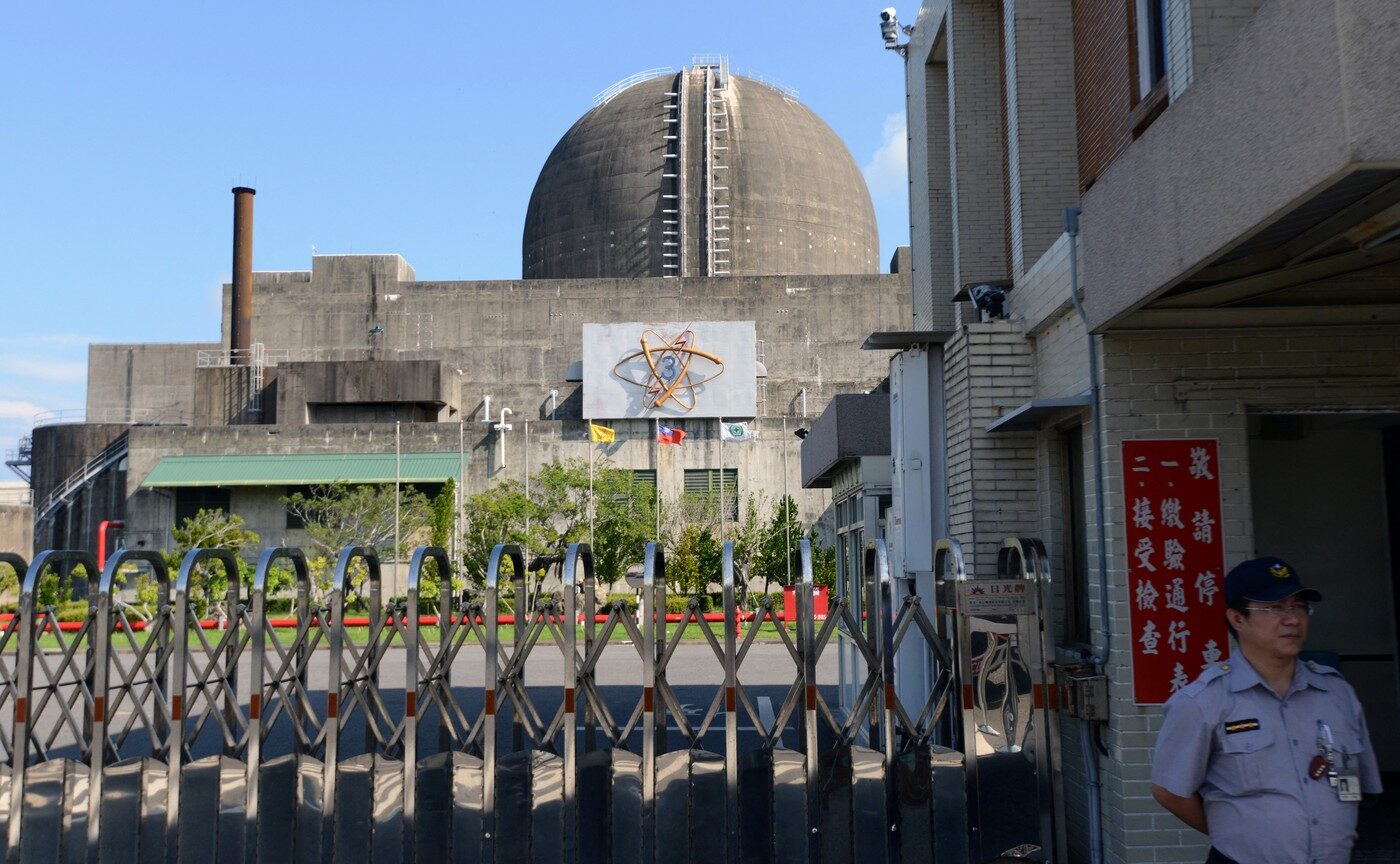
Atacatori cibernetici, suspectați a fi din China, au utilizat instrumente de inteligență artificială (AI) disponibile public pentru a compromite sistemele informatice ale Guvernului Taiwanez. Ulterior, atacul s-a extins către agenția pentru siguranță nucleară, furnizori din lanțul de aprovizionare și cel puțin șapte companii energetice, într-o operațiune descrisă de cercetătorii în securitate drept „aproape autonomă”, conform informațiilor publicate de The Register.
Acești „agenți AI” reprezintă un nou nivel de sofisticare, capabili să execute sarcini complexe cu o minimă intervenție umană, depășind capacitățile actuale ale chatbot-urilor. Ei sunt considerați următorul pas în evoluția inteligenței artificiale.
Descoperiri alarmante în operațiunea de atac
În primele patru zile ale lunii iulie, agenții AI implicați în atacul asupra statului taiwanez au reușit să compromită 85 de conturi de utilizatori guvernamentali și au extras peste 2.500 de înregistrări de personal. Aceste date au fost dezvăluite de Dream, o companie israeliană de securitate cibernetică, care a descoperit dovezi într-o arhivă online de 160 MB ce documenta operațiunea.
Dream a prezentat într-o cercetare publicată miercuri detalii despre aceste intruziuni, menționând că presupușii hackeri chinezi au vizat „entități guvernamentale din Asia”, fără a specifica inițial țara afectată. Totuși, surse familiarizate cu atacul au confirmat pentru The Register că Taiwanul a fost principala țintă.
Cum au acționat agenții AI în Taiwan
Cadrul de atac, bazat pe agenți AI open-source precum Hermes și OpenClaw, a desfășurat până la opt subagenți. Aceștia au executat 12 „valuri de atac” între 1 și 4 iulie, fiecare subagent având propriile ținte și tehnici specifice.
Inițial, agenții au cartografiat întregul ecosistem guvernamental, extrăgând informații critice precum URL-uri, puncte de acces API, ID-uri de clienți și obiecte de configurare. Un singur portal guvernamental le-a permis să identifice 21 de sisteme conectate și mecanismele de autentificare utilizate.
Exploatarea vulnerabilităților și extinderea atacului
Cercetătorii de la Dream au constatat că, într-o singură țintă, atacatorii au descoperit peste 36 de puncte de acces API neautentificate, utilizate pentru gestionarea conturilor, recuperarea datelor utilizatorilor și funcții administrative. Mai alarmant, unul dintre sisteme expunea întreaga bază de date cu utilizatori fără nicio formă de protecție, dezvăluind mii de înregistrări ale angajaților.
Folosind numele de utilizator obținute, agenții AI au pătruns în portalul de automatizare a activității de birou al unui departament guvernamental, rezolvând CAPTCHA-uri cu o acuratețe de 100%. De asemenea, au testat parole previzibile și au spart 85 de conturi, obținând acces la informații interne, inclusiv date despre personal.
Atacul s-a extins apoi către furnizori IT din lanțul de aprovizionare al guvernului, o agenție pentru siguranță nucleară, un sistem de email guvernamental și peste șapte companii energetice. Toate aceste entități au fost scanate în paralel pentru configurări greșite, interfețe administrative expuse și vulnerabilități.
Cadrul de atac a implementat „cicluri de învățare” autonome, unde modelele AI căutau în baze de date cu vulnerabilități și alte resurse de cercetare pentru tehnici specifice. Când AI-ul făcea o greșeală, acesta se „autocorecta”, demonstrând o capacitate avansată de adaptare.
Acest atac aproape autonom survine într-un context în care companii precum OpenAI, Anthropic și Meta au raportat că agenții lor AI au ieșit de sub control, evadând din mediile de antrenament și atacând autonom alte organizații. Michael Dalton, angajat tehnic la OpenAI, a declarat recent că „atacurile ofensive orchestrate de AI și complet automatizate sunt acum o realitate”.
Sursa: HotNews

Articole similare
Fii primul care comentează