Conform Digi24: Crește riscul atacurilor cibernetice la nivel global
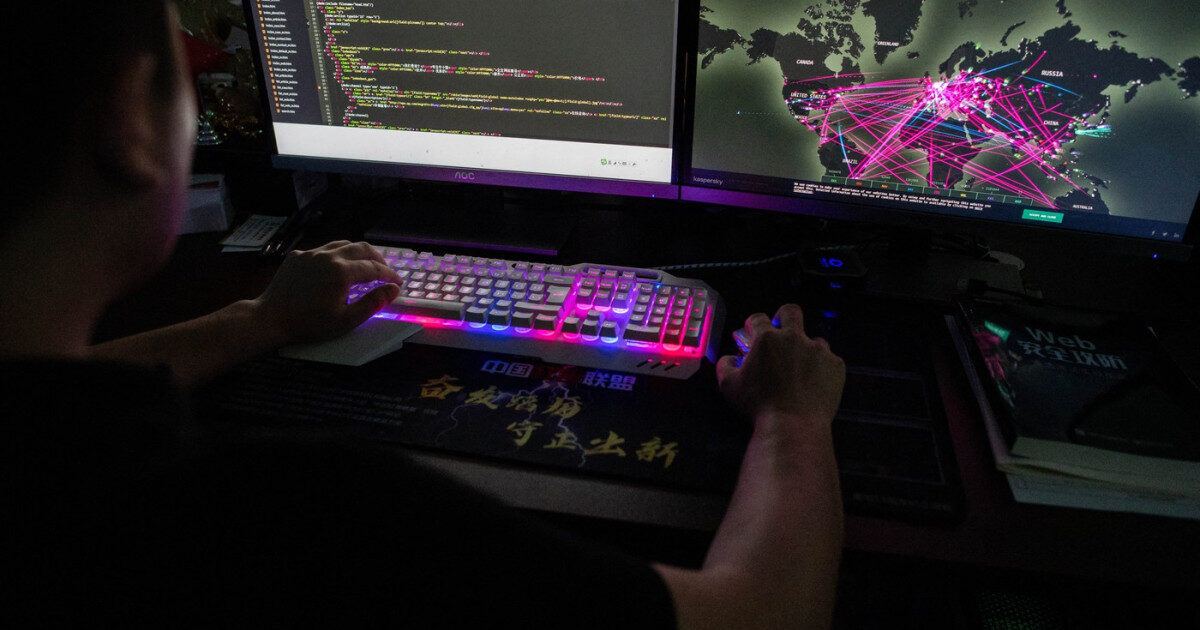
Lumea se află în pragul unei epidemii de hacking, avertizează experții. Evenimente recente, de la frigidere supraîncălzite în supermarketuri europene și până la un jaf record de 6,3 miliarde de dolari la cea mai mare bursă de criptomonede, indică o escaladare a amenințărilor cibernetice. Inteligența artificială joacă un rol important în expunerea vulnerabilităților sistemelor IT, în timp ce tensiunile geopolitice alimentează atacurile cibernetice la scară largă.
Vulnerabilități exploatate de inteligența artificială și actori statali
Un incident neobișnuit a avut loc recent în Marea Britanie, când proprietarul unei afaceri cu fructe și legume a descoperit că frigiderele din depozitul său atingeau temperaturi de peste 150°C. Alți comercianți din șapte țări europene au raportat probleme similare, sistemele de refrigerare ajungând la 50°C. Această situație a generat temeri de incendiu, în special dacă ar fi avut loc în weekend.
Aceasta a fost doar una dintre cele trei mari lovituri cibernetice care au avut loc în decurs de câteva zile. Pe 30 octombrie, platforma Binance a fost victima unui jaf de 6,3 miliarde de dolari, un record în industria criptomonedelor. Ulterior, pe 1 noiembrie, hackerii au vizat aplicația de alertă de urgență a Ucrainei, trimițând locuitorilor din Kiev o alertă falsă de atac nuclear.
Richard Horne, șeful Centrului Național de Securitate Cibernetică (NCSC) din Marea Britanie, a declarat că asistăm la începutul unui nou peisaj al hackingului. El a subliniat că inteligența artificială dezvăluie numeroase vulnerabilități în sistemele IT, care „așteaptă să fie exploatate”. Horne anticipează o creștere semnificativă a volumului de incidente cibernetice în lunile următoare.
Geopolitica și AI, factori declanșatori
Atacurile asupra frigiderelor au fost sugerate ca având amprente rusești, în timp ce furtul de la Binance a fost atribuit statului nord-coreean. Rusia este, de asemenea, suspectată în cazul atacului cibernetic din Ucraina. NCSC anticipează că până în 2028, software-ul rău intenționat bazat pe inteligență artificială ar putea fi folosit în atacuri asupra centralelor electrice, aeroporturilor și spitalelor din Marea Britanie.
Cu toate acestea, directorul de operațiuni al NCSC, Paul Chichester, a remarcat că pentru atacurile asupra depozitelor frigorifice, hackerii nu au avut neapărat nevoie de inteligență artificială, deoarece vulnerabilitățile, precum parolele implicite publicate în manuale, existau deja.
Ciaran Martin, fost director executiv al NCSC, a minimizat comparația cu un „moment Wuhan”, considerând că lumea s-a mai confruntat cu amenințări concertate, precum atacurile cibernetice NotPetya și WannaCry din 2017. El a precizat că asistăm la un val de incidente care se repetă la câțiva ani. Cu toate acestea, inteligența artificială accelerează descoperirea vulnerabilităților, numărul acestora crescând semnificativ odată cu lansarea modelului Mythos de la Anthropic.
Deși numărul vulnerabilităților a crescut, nu același lucru se poate spune despre numărul breșelor de securitate. Experții speculează că infractorii cibernetici se luptă să monetizeze aceste vulnerabilități, având în vedere scăderea veniturilor din atacurile ransomware. Atacurile asupra frigiderelor vizează companiile care furnizează sistemele de operare pentru unitățile de refrigerare comerciale, multe dintre acestea fiind vechi și neactualizate.
Terorismul sponsorizat de stat și afectarea vieții cotidiene
Amenințarea terorismului sponsorizat de stat, care vizează infrastructura de zi cu zi, este din ce în ce mai reală. Guvernul britanic a lansat campania „Fii pregătit”, îndemnând cetățenii să se aprovizioneze cu alimente și apă pentru cazuri de urgență. Anumite elemente, precum utilizarea furnizorilor de servicii de internet toleranți la activități malițioase, sugerează implicarea unor grupuri rusești în atacurile asupra frigiderelor, conform unor experți.
Finlanda, cu o graniță extinsă cu Rusia, a înregistrat o creștere semnificativă a incidentelor cibernetice după invazia Ucrainei. În 2023, aproape 21.000 de incidente au vizat o populație de sub 6 milioane de locuitori, față de aproximativ 13.000 în 2022. Anul acesta, au fost compromise până la 50.000 de telefoane mobile ale guvernului finlandez.
Pe lângă factorii geopolitici, inteligența artificială stimulează și ea atacurile. Actuatorii cibernetici sunt adesea oportuniști, vizând orice dispozitiv conectat la internet. Experții subliniază că actorii statali ruși nu sunt singurii vinovați, existând o economie vastă de hackeri, unii fiind activiști, alții mercenari, cu legături vagi sau directe cu state precum Rusia și Iranul.
Scopul acestor atacuri cibernetice, în special din partea actorilor statali, pare să fie mai degrabă psihologic. Crearea de perturbări majore, precum transformarea frigiderelor în cuptoare sau compromiterea unor servicii critice, generează impact emoțional și atrage atenția. Cu toate acestea, vulnerabilitățile respective sunt, de cele mai multe ori, remediate rapid.
Există însă numeroase vulnerabilități și sisteme vechi pe care actorii rău intenționați le pot exploata în continuare. Proprietarul afacerii din Marea Britanie a conștientizat necesitatea actualizării sistemului său de monitorizare a frigiderelor, recunoscând o lecție învățată, dar afirmând că ramificațiile pentru afacerea sa nu au fost grave.
Sursa: Digi24

Articole similare
Fii primul care comentează