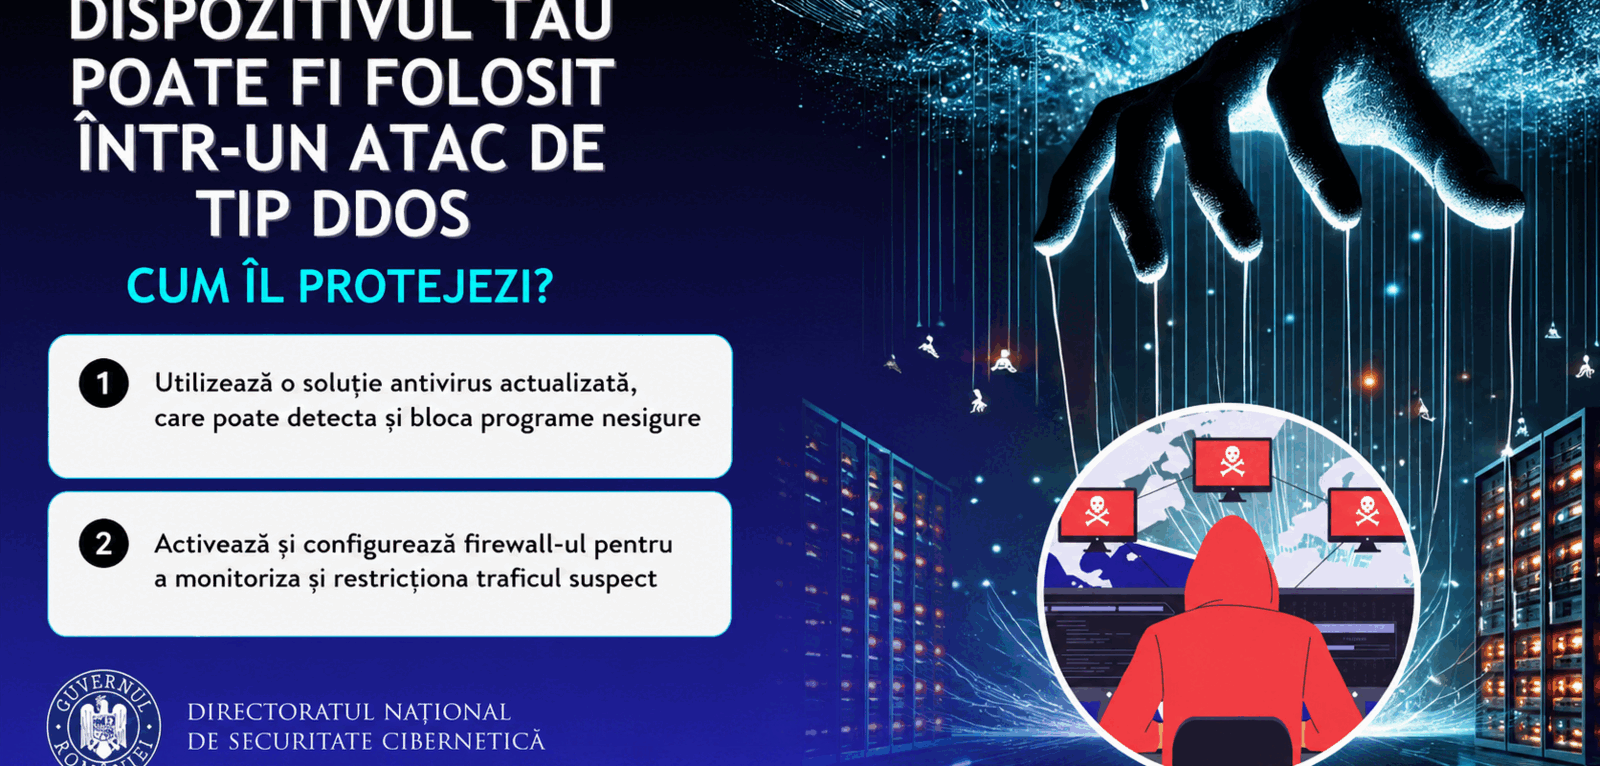
Conform Mediafax: Un dispozitiv conectat la internet, fie el telefon, laptop sau tabletă, poate deveni, fără știrea utilizatorului, o piesă într-un atac cibernetic de tip DDoS (Distributed Denial of Service). Specialiștii în securitate cibernetică avertizează că un astfel de aparat, odată infectat cu malware, poate fi integrat într-o rețea de tip „botnet” controlată de infractori, folosită pentru a paraliza site-uri și servicii online.
Această formă de atac implică supraîncărcarea țintei cu un volum masiv de trafic de la un număr mare de dispozitive compromise. Rezultatul este fie încetinirea drastică a serviciului, fie chiar indisponibilitatea sa pentru utilizatorii legitimi, proprietarul dispozitivului infectat contribuind, astfel, involuntar la infracțiunea cibernetică.
Cum devine un dispozitiv parte dintr-un atac DDoS
Malware-ul instalat pe un dispozitiv permite atacatorilor să preia controlul acestuia fără ca proprietarul să conștientizeze. Aceste echipamente compromise formează o rețea cunoscută sub numele de „botnet”. Infractorii cibernetici pot comanda de la distanță toate dispozitivele din acest botnet să genereze un flux imens de solicitări către o anumită adresă web sau un serviciu online.
Volumul uriaș de trafic trimis simultan poate depăși capacitatea serverelor țintă, ducând la suprasolicitarea acestora și, implicit, la blocarea accesului pentru publicul larg. Astfel, un dispozitiv „obișnuit” devine o armă în mâinile atacatorilor, participând la atacuri ce pot afecta afaceri, instituții guvernamentale sau alte entități care depind de prezența online.
Protejarea împotriva amenințărilor cibernetice
Pentru a preveni ca propriul dispozitiv să devină parte dintr-un botnet, experții de la Directoratul Național de Securitate Cibernetică (DNSC) recomandă o serie de măsuri preventive. Utilizarea unei soluții antivirus actualizate este esențială, aceasta având rolul de a detecta și bloca programele potențial periculoase. De asemenea, activarea firewall-ului ajută la controlul conexiunilor la internet și la limitarea traficului suspect.
Setarea unor parole puternice, care să fie schimbate periodic, reprezintă o altă măsură de securitate crucială. În special, parolele implicite lăsate de producători trebuie înlocuite pentru a minimiza riscul de acces neautorizat.
Instalarea aplicațiilor trebuie să se facă exclusiv din surse oficiale, iar utilizatorii sunt sfătuiți să acorde atenție permisiunilor solicitate de acestea. O aplicație care cere acces la funcții sau informații de care nu are, în mod evident, nevoie, poate fi un semnal de alarmă.
Importanța actualizărilor de securitate
Actualizarea constantă a sistemului de operare și a aplicațiilor instalate pe dispozitive este vitală. Aceste actualizări nu adaugă doar noi funcționalități, ci corectează frecvent vulnerabilitățile de securitate care ar putea fi exploatate de atacatori. Prin menținerea software-ului la zi, utilizatorii își reduc semnificativ expunerea la diverse amenințări.
DNSC mai recomandă evitarea deschiderii linkurilor sau a descărcării fișierelor provenite din surse necredibile sau suspecte. Acestea pot fi vectori pentru instalarea de malware, transformând dispozitivul într-un instrument pentru activități ilegale.
În cazul în care se suspectează un incident de securitate cibernetică, acesta poate fi raportat către DNSC la numărul unic de urgență 1911 sau prin intermediul platformei PNRISC.
Sursa: Mediafax

Articole similare
Fii primul care comentează